Banques : l’IA peut accélérer fraudes et cyberattaques
Le rapport d’automne de l’Autorité bancaire européenne place la cybersécurité et la fraude parmi les principaux risques des banques. L’intelligence artificielle renforce leurs défenses, mais peut aussi accélérer les attaques et la dépendance à des prestataires communs.
Le rapport d’automne de l’Autorité bancaire européenne (ABE) a été publié le 19 novembre 2026. Il s’appuie sur 162 banques de 30 pays de l’Espace économique européen, couvrant plus de 80 % du secteur bancaire. Un questionnaire distinct a recueilli les réponses de 85 établissements en août et septembre 2026.
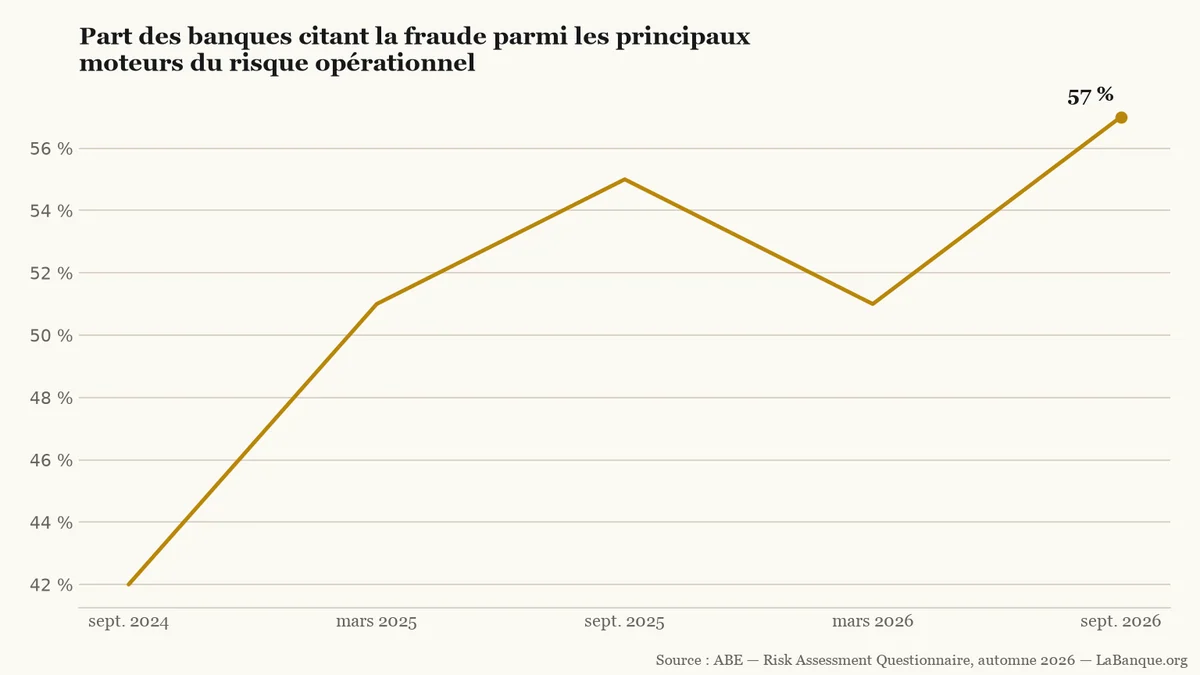
La cybersécurité et la sécurité des données restent le premier moteur du risque opérationnel (Risque de perte causé notamment par une panne, une fraude, une erreur, une cyberattaque ou un défaut de procédure.) cité par les banques. Elles recueillent environ 69 % de consensus dans la vague de septembre. La fraude arrive ensuite, avec 58 %. C’est son niveau le plus élevé depuis le début de l’enquête.
Le risque opérationnel désigne ici une perte provoquée par une panne, une fraude, une erreur ou une cyberattaque. Le classement ne signifie pas que les banques européennes sont paralysées. Il montre plutôt où les établissements concentrent leurs inquiétudes.
Les points affichent la part des banques citant la fraude : 42 % en septembre 2024, 51 % en mars 2025, 55 % en septembre 2025, 51 % en mars 2026 et 57 % en septembre 2026.LaBanque.org — données : ABE — Risk Assessment Questionnaire, automne 2026Source
La série de l’ABE détaille cette évolution. Le texte du rapport retient 58 % en septembre 2026 ; la figure 34 arrondit la même observation à 57 %. Dans la série affichée, la fraude était citée par 42 % des banques en septembre 2024, puis par 51 % en mars 2025 et 55 % en septembre 2025. Elle a reculé à 51 % en mars 2026, avant de remonter à 57 % en septembre 2026.
L’intelligence artificielle réduit le temps de réaction
L’IA intervient dans cette évolution par la vitesse qu’elle apporte aux deux camps. Un modèle d’IA de pointe (Système d’intelligence artificielle très avancé, capable d’automatiser des tâches complexes, comme repérer une faille.) peut automatiser la recherche d’une vulnérabilité ou la préparation d’un code d’attaque. Le Comité européen du risque systémique estime que ces tâches prennent parfois des minutes ou des heures. Des experts humains auraient besoin de jours ou de semaines.
Les banques utilisent les mêmes capacités pour repérer des anomalies, tester leurs systèmes et détecter des opérations frauduleuses. Près de 75 % des établissements interrogés ont déjà accès à des modèles d’IA de pointe. Près de 67 % anticipent aussi une baisse de leurs dépenses opérationnelles grâce à cette technologie.
Cette adoption ne supprime pas les contrôles. Les modèles doivent être surveillés et validés. La banque doit également conserver une responsabilité humaine sur les décisions prises à partir de leurs résultats.
L’ABE précise que la fraude liée spécifiquement à l’IA reste limitée pour le moment. Elle avertit cependant que la technologie peut rendre l’usurpation et l’ingénierie sociale plus convaincantes. Les pertes de virements supportées par les utilisateurs ont augmenté de 39 % entre 2024 et 2025. L’autorité demande toutefois de rester prudente sur cette évolution, en raison de la qualité des données.
Quand un prestataire touche plusieurs banques
La dépendance à un prestataire tiers (Situation où une banque confie une fonction importante à un fournisseur externe, par exemple un opérateur informatique.) constitue le deuxième mécanisme à surveiller. Une banque confie alors une fonction importante à un fournisseur externe, par exemple une infrastructure informatique ou un modèle d’IA. Elle gagne des capacités techniques, mais partage aussi une partie de son exposition avec les autres clients du fournisseur.
Environ 80 % des banques interrogées se procurent principalement leurs modèles d’IA auprès de fournisseurs américains. Cette concentration peut créer une fragilité commune. Une panne, une attaque ou une interruption chez un acteur très présent peut affecter plusieurs établissements au même moment.
La BCE estime qu’environ un cyberincident sur cinq touchant les banques de la zone euro provient déjà d’un prestataire tiers. Le risque concerne donc la solidité de chaque banque, mais aussi les liens qui les rattachent aux mêmes infrastructures.
Depuis janvier 2025 et jusqu’à fin septembre 2026, près de 5 500 incidents informatiques majeurs ont été déclarés à l’ABE dans le cadre de DORA (Règlement européen qui impose au secteur financier de gérer, tester et déclarer ses risques informatiques.). Plus de 4 000 déclarations venaient de banques. DORA est le règlement européen qui impose aux acteurs financiers de gérer, tester et déclarer leurs risques informatiques.
Que vont vérifier les superviseurs ?
Les données disponibles décrivent encore un impact contenu. Selon l’ABE, 67 % des banques n’ont pas subi au second semestre 2026 d’attaque ayant causé, ou pouvant causer, un incident informatique majeur. Cette part était de 42 % au premier semestre 2025.
Cette comparaison ne mesure pas une baisse de la menace. Elle indique que les établissements parviennent pour l’instant à limiter les conséquences des attaques signalées. L’ABE juge ainsi les banques de l’Union européenne et de l’Espace économique européen résilientes malgré la montée des risques cyber.
La BCE a, de son côté, demandé aux établissements importants de traduire cette alerte en mesures vérifiables. Dans une lettre du 7 juillet 2026, elle leur a demandé d’évaluer l’évolution de la menace. Elle leur a aussi fixé le 31 octobre 2026 pour transmettre un plan d’action. Le questionnaire annuel sur le risque informatique est prévu en février 2027, sans jour précis indiqué.
Les priorités prudentielles de la BCE pour 2027-2029 prévoient de corriger les faiblesses informatiques encore ouvertes. Elles comprennent aussi des inspections de cybersécurité, des tests d’intrusion fondés sur la menace et un examen des dépendances aux prestataires cloud. La gouvernance de l’IA figure également dans ce programme.
Dans sa lettre, Claudia-Maria Buch décrit une évolution durable du paysage des menaces. La supervision ne porte donc pas sur un logiciel précis. Elle doit suivre une course de vitesse entre les attaques, les défenses des banques et les prestataires dont dépendent leurs paiements.
Le conseil d'administration de Malakoff Humanis a mis fin au mandat de son directeur général Thomas Saunier le 20 novembre 2026. Cette révocation unanime intervient après l'ouverture d'une enquête financière sur des placements du groupe. Éric Vaudaine prend immédiatement la direction générale par intérim.
Un rapport parlementaire propose de déclarer les portefeuilles privés de cryptomonnaies dès 5 000 € d'encours. Cette piste ne change rien pour les particuliers : seuls les gains convertis en euros et les comptes ouverts à l'étranger restent à déclarer.
Le gouvernement chiffre à au moins 6 milliards d'euros les économies supplémentaires nécessaires pour boucler le budget 2027. Le ministre des Comptes publics David Amiel l'a annoncé ce 20 novembre à l'ouverture de l'examen au Sénat. Cet effort doit financer les urgences sociales d'automne sans hausse générale d'impôts.